Zaktualizuj Comarch IBARD do wersji 6.x.
Błąd ludzki to nieumyślne działanie pracownika, które prowadzi do utraty lub ujawnienia danych – np. usunięcie folderu, nadpisanie pliku albo zgubienie nieszyfrowanego pendrive’a. Przed takimi zdarzeniami nie chroni nawet silne hasło. Bezpieczeństwo danych firmy w tym obszarze zapewniają trzy rzeczy: kopia zapasowa z historią wersji, przemyślane uprawnienia i szyfrowanie.
Na blogu pisaliśmy już o ochronie poczty e-mail i bezpiecznym udostępnianiu plików. Tym razem skupiamy się na najsłabszym ogniwie w procesie ochrony danych – człowieku. Według raportu Verizon (DBIR 2025) czynnik ludzki, czyli pomyłka, kliknięcie w link phishingowy lub skradzione dane logowania, wystąpił w około 60% naruszeń danych (s. 11).
Backup nie zatrzyma przypadkowego kliknięcia ani nie cofnie wycieku, ale pozwala odzyskać pliki, które w jego wyniku zostały usunięte, nadpisane lub zaszyfrowane. Poniżej opisaliśmy kilka typowych sytuacji z codziennej pracy biura i sposób, w jaki można odwrócić ich efekty.
Pracownik to najsłabsze ogniwo w zakresie cyberbezpieczeństwa, ponieważ ma dostęp do plików, w których wprowadza zmiany, a często działa pod presją czasu. Część incydentów to zwykłe pomyłki, a nie celowy sabotaż. Zapora sieciowa i antywirus zatrzymują atak z zewnątrz, ale nie zapytają, czy ktoś na pewno chce usunąć folder z umowami.
Typowe błędy pracowników to:
Szkolenia zmniejszają liczbę takich zdarzeń, ale niestety ich nie eliminują. Dlatego plan ochrony danych powinien zakładać, że pomyłka prędzej czy później będzie miała miejsce – a także odpowiadać na pytanie, jak szybko firma będzie mogła cofnąć jej skutki.
Usunięty folder da się odzyskać tylko wtedy, gdy istnieje jego kopia poza miejscem, z którego został skasowany. Przykład: w piątek po południu asystentka porządkuje dysk sieciowy i usuwa folder „Archiwum”. Nie wie, że księgowość trzyma w nim skany umów z bieżącego roku. Braki wychodzą na jaw w poniedziałek, gdy klient prosi o kopię aneksu. Zawodzą wtedy dwa częste przekonania:
Kopia zapasowa to niezależna kopia danych, przechowywana osobno i dostępna także po usunięciu lub uszkodzeniu oryginału. Dobrą praktyką jest zasada 3-2-1: trzy kopie danych, na dwóch różnych nośnikach, w tym jedna poza siedzibą firmy. Ręczne kopiowanie zależy jednak od pamięci pracownika – wystarczy jeden zapomniany piątek, żeby backup był niepełny.
Nadpisany dokument można przywrócić, jeśli system przechowuje jego wcześniejsze wersje. Przykład: handlowiec poprawia ofertę przetargową na laptopie i wieczorem zapisuje ją na wspólnym dysku, nadpisując wersję, którą koleżanka uzupełniała przez dwa dni. Nikt tego nie zauważa aż do dnia złożenia oferty.
Wersjonowanie plików to przechowywanie kolejnych zapisanych wersji tego samego dokumentu, dzięki któremu można wrócić do stanu sprzed wybranej zmiany. W praktyce działa jak cofnięcie czasu – wystarczy wybrać wersję z konkretnego dnia i godziny.
Ten sam mechanizm pomaga po ataku ransomware, czyli złośliwego oprogramowania, które szyfruje pliki i żąda okupu za ich odblokowanie. Według DBIR 2025 ransomware wystąpił w 44% naruszeń (rok wcześniej w 32%), a w małych i średnich firmach – aż w 88% naruszeń. Okupu nie zapłaciło 64% ofiar, wobec 50% rok wcześniej (Verizon DBIR 2025, s. 10) – odmowa bez utraty danych jest jednak możliwa tylko wtedy, gdy firma ma kopię niezależną i odseparowaną od zaatakowanej sieci.
Zgubiony nieszyfrowany pendrive oznacza utratę danych oraz możliwość ich ujawnienia. Przykład: handlowiec kopiuje listę klientów z danymi kontaktowymi, żeby pracować w delegacji. Przypadkowo zostawia nośnik w pociągu. Jeśli była to jedyna aktualna wersja pliku, firma traci dane. Jeśli plik zawierał dane osobowe, nieupoważniona osoba może je przeczytać bez hasła.
Ogólne rozporządzenie o ochronie danych (RODO) w art. 33 zobowiązuje administratora do zgłoszenia incydentu Prezesowi Urzędu Ochrony Danych Osobowych w ciągu 72 godzin od jego stwierdzenia – chyba że jest mało prawdopodobne, by skutkował on zagrożeniem dla praw lub wolności osób fizycznych. Zaszyfrowanie nośnika zmniejsza to ryzyko, bo bez klucza znalazca nie odczyta danych.
Najprostsza zmiana: nie przenosić firmowych danych na pendrive’ach i nie wysyłać ich w załącznikach. Załącznik zostaje w skrzynce pocztowej, więc po jej przejęciu (BEC – oszustwo z użyciem firmowej poczty) trafia do przestępcy. Bezpieczniej udostępnić link do pliku w chmurze, gdzie dane pozostaną zaszyfrowane. Link ma też przewagę nad załącznikiem – gdy trafi do niewłaściwej osoby, w Comarch IBARD można wyłączyć udostępnianie pliku i link przestaje działać.
Celowe usunięcie danych zdarza się rzadziej niż pomyłka – np. gdy pracownik odchodzi w konflikcie i próbuje skasować wspólne pliki. Przed takimi działaniami chroni przydzielanie dostępu wyłącznie do potrzebnych folderów (np. w trybie tylko do odczytu) oraz automatyczna kopia zapasowa. Plików objętych zadaniem backupu nie można usunąć bezpośrednio z interfejsu.
| Błąd pracownika | Skutek dla firmy | Co ogranicza negatywny skutek |
| Usunięcie folderu | Brak dokumentów, przestój w pracy | Kopia zapasowa z przywracaniem usuniętych plików |
| Nadpisanie pliku | Utrata efektów pracy z kilku dni | Wersjonowanie plików |
| Wysłanie pliku do niewłaściwego odbiorcy | Ryzyko ujawnienia danych | Link z hasłem i datą wygaśnięcia, wyłączenie udostępniania |
| Otwarcie złośliwego załącznika | Zaszyfrowane pliki | Wersjonowanie i kopia odizolowana od sieci lokalnej |
| Zgubienie pendrive’a | Utrata i ryzyko wycieku danych | Szyfrowanie nośników i bezpieczna praca w chmurze |
| Zbyt szerokie uprawnienia | Duży zasięg każdej pomyłki | Granularne uprawnienia do konkretnych folderów |
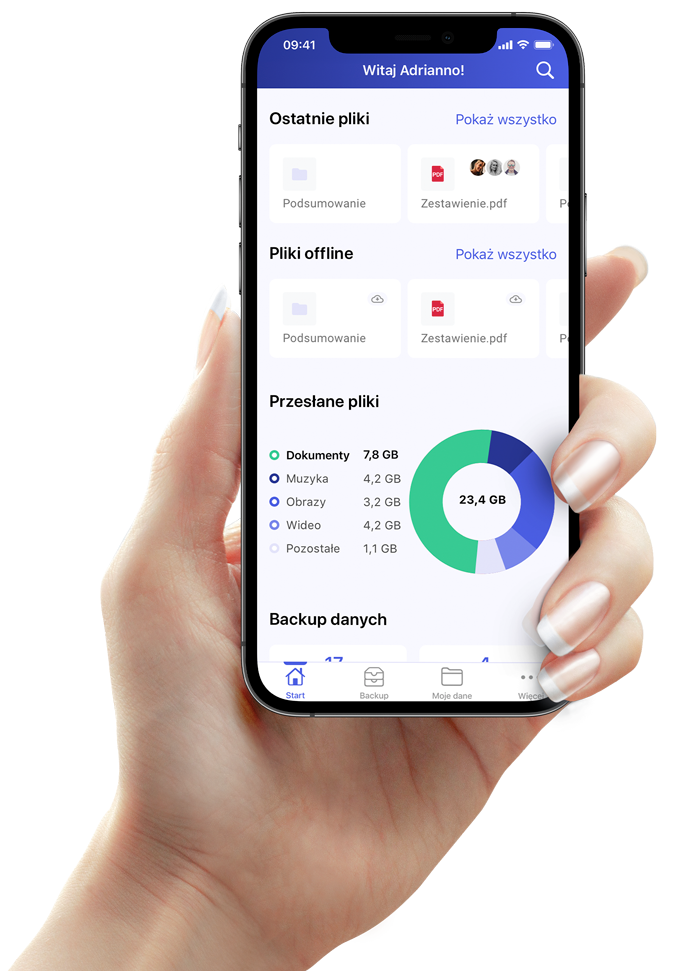
Comarch IBARD to usługa kopii zapasowych i przechowywania plików w chmurze, która pozwala przywrócić usunięte lub zmienione dane. Umożliwia to pięć funkcji usługi:
Dane są przechowywane w centrach danych Comarch zgodnych z normą ISO/IEC 27001 – więcej szczegółów znajdziesz na stronie Certyfikaty bezpieczeństwa.
Usługa Comarch IBARD to narzędzie, które sprawia, że pomyłka jednego pracownika nie musi oznaczać utraty wyników pracy całego zespołu. Jest fundamentem technicznym i uzupełnieniem regularnie prowadzonych szkoleń z zakresu cyberbezpieczeństwa.
Sprawdź, jak to działa w praktyce: załóż bezpłatne konto testowe Comarch IBARD.
Tak. W Comarch IBARD pliki usunięte z kosza pozostają na dyskach Comarch do 14 dni od momentu przeniesienia ich do kosza. Przez pierwsze 7 dni użytkownik może samodzielnie przywrócić pliki z kosza do pierwotnej lokalizacji. Po automatycznym lub ręcznym opróżnieniu kosza można odzyskać je z pomocą Asysty Technicznej Comarch aż do upływu 14 dni. Pliki objęte backupem można przywrócić z punktów przywracania niezależnie od kosza.
Synchronizacja (folder IBARD Sync) utrzymuje te same pliki na kilku urządzeniach i natychmiast odzwierciedla każdą zmianę – w tym przypadkowe usunięcie lub zaszyfrowanie pliku. Kopia zapasowa przechowuje niezależne punkty przywracania danych z wybranego okresu, co pozwala na bezpieczne odzyskanie plików po pomyłce pracownika lub awarii sprzętu.
Poprzednią wersję dokumentu można przywrócić, jeśli dla danego pliku włączono wersjonowanie. W Comarch IBARD wystarczy przejść do zakładki Moje dane / Moje pliki, wybrać ikony opcji przy danym dokumencie, kliknąć „Zarządzaj wersjami” i pobrać wersję z odpowiednią datą. Bez wersjonowania nadpisanego pliku zwykle nie da się odzyskać.
Zgubienie nośnika z danymi osobowymi jest naruszeniem ochrony danych. Zgodnie z art. 33 RODO administrator zgłasza je Prezesowi UODO w ciągu 72 godzin od stwierdzenia naruszenia, chyba że jest mało prawdopodobne, by skutkowało ono ryzykiem naruszenia praw lub wolności osób fizycznych (np. gdy dane na nośniku były zaszyfrowane silnym algorytmem, a klucz nie dostał się w niepowołane ręce). Decyzję o zgłoszeniu warto podjąć razem z Inspektorem Ochrony Danych (IOD).
Źródła:
2025 Data Breach Investigations Report (2025 DBIR)
W jakim terminie należy zgłosić naruszenie Prezesowi UODO?
Jakie naruszenia trzeba zgłosić Prezesowi UODO, a jakie nie wymagają zgłoszenia?