Zaktualizuj Comarch IBARD do wersji 6.x.
To cenne narzędzie, po które coraz częściej sięgają cyberprzestępcy – w jaki sposób z niego korzystają?
Cyberprzestępcy wykorzystują AI do tworzenia spersonalizowanych wiadomości phishingowych – pozbawionych błędów gramatycznych czy językowych i osadzonych w odpowiednim kontekście kulturowym. Modele językowe (LLM) naśladują unikatowy styl, słownictwo oraz formatowanie tekstu, stosowane przez konkretnych pracowników lub zarząd danej firmy. Aby przygotować precyzyjny atak, przestępcy zaprzęgają AI do przeszukiwania sieci. W ten sposób zbierają informacje o strukturze organizacyjnej, rolach i relacjach biznesowych pracowników z mediów społecznościowych oraz oficjalnych stron.
AI umożliwia cyberprzestępcom również generowanie w czasie rzeczywistym odpowiedzi na pytania zadawane przez zaniepokojone ofiary, co ułatwia podtrzymywanie iluzji autentyczności przez cały czas trwania oszustwa.
Klasyczne systemy antywirusowe opierają się na statycznych bazach sygnatur, co czyni je bezużytecznymi w starciu z nową generacją zagrożeń – samouczącym się malware. Złośliwe oprogramowanie tego typu wykorzystuje algorytmy uczenia maszynowego (ML), sieci neuronowe (NN) oraz uczenie ze wzmocnieniem (reinforcement learning) do analizy chronionego środowiska i autonomicznego działania, bez ręcznego sterowania przez człowieka.
W przypadku polimorficznego malware napędzanego przez AI złośliwy kod samodzielnie mutuje przy każdym uruchomieniu. Oznacza to, że systematycznie zmieniane są jego sygnatury binarne oraz techniki zaciemniania kodu (obfuscation), co umożliwia omijanie zabezpieczeń bazujących na sygnaturach.
Technologia deepfake bazuje na technikach głębokiego uczenia (deep learning), co pozwala przestępcom na generowanie przekonujących, fałszywych materiałów wideo, obrazów oraz dźwięków. W praktyce deepfake jest wykorzystywany przez oszustów do:
W realiach biznesowych metoda ta uderza bezpośrednio w najwrażliwszy punkt – zaufanie ludzi. Pracownik, który słyszy w słuchawce niemal identyczny głos swojego przełożonego lub widzi znajomą twarz na wideospotkaniu online, jest znacznie bardziej skłonny do wykonania niestandardowych, poufnych poleceń bez dodatkowej weryfikacji.
W obliczu dynamicznego rozwoju cyberzagrożeń wspieranych przez AI tradycyjna ochrona punktów końcowych i systemy antywirusowe mogą okazać się niewystarczające. W odpowiedzi na te wyzwania Comarch IBARD staje się kluczową, ostatnią linią ochrony przedsiębiorstwa przed utratą danych.
Jeśli złośliwe oprogramowanie ominie pierwszą linię obrony i zaszyfruje firmowe bazy danych, jedynym sposobem na uniknięcie zapłaty okupu i przywrócenie operacyjności jest odtworzenie zasobów z bezpiecznego źródła:
Ataki deepfake najczęściej służą do wyłudzania danych logowania lub bezpośredniego przejmowania firmowych plików, co oznacza dotkliwe naruszenia RODO. Comarch IBARD wdraża rozwiązania chroniące dane jeszcze przed ich wysłaniem do chmury.
Ostatnia linia obrony opiera się na chmurze – odpornej zarówno na ataki logiczne, jak i fizyczne awarie.
AI ułatwia oszustom omijanie tradycyjnych zabezpieczeń antywirusowych, co oznacza, że fundamentem obrony staje się sprawdzony system do backupu danych. System gwarantuje, że dzięki połączeniu automatyzacji, silnego szyfrowania AES 256 oraz niezależnego wersjonowania, firma jest w stanie w pełni odtworzyć ciągłość operacyjną nawet wtedy, gdy zaawansowana sztuczna inteligencja napastników sparaliżuje lokalną strukturę IT.
Celem ataków cyberprzestępców padają przede wszystkim sektory usług finansowych, opieki zdrowotnej, technologii i administracji rządowej, ze względu na cenne zasoby danych. Zagrożenie dotyczy także małych przedsiębiorstw we wszystkich branżach. Coraz częściej stają one w obliczu zagrożeń związanych z phishingiem wykorzystującym AI.
Autonomiczne oprogramowanie malware działa w ustrukturyzowany sposób: zbiera dane o konfiguracji i ruchu sieciowym, buduje model standardowego zachowania systemu, a następnie adaptuje swoje techniki ataku oraz kod tak, aby działać w tle, bez wykrycia. Przykładem takiego działania jest złośliwa AI, która analizuje logi systemów SIEM (oprogramowania do zarządzania bezpieczeństwem IT), aby precyzyjnie dostosować czas i typ ataku do momentów najniższej wykrywalności.
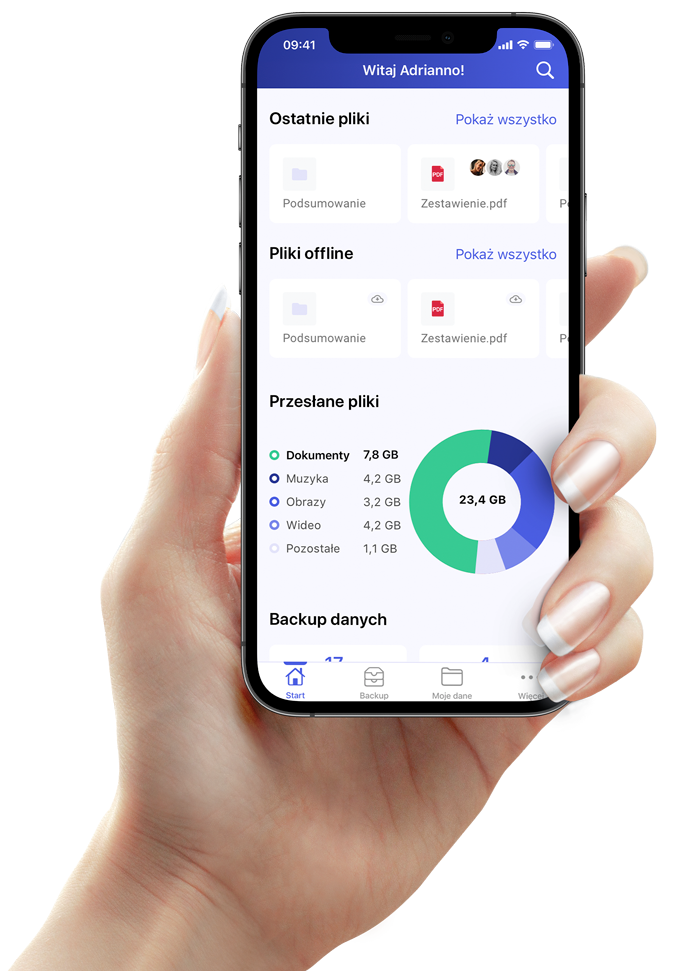
Comarch IBARD jest kluczowym elementem ochrony przed cyberprzestępczością, ponieważ realizuje wielowarstwową strategię zabezpieczania, szyfrowania oraz awaryjnego odzyskiwania danych biznesowych – chroni firmę przed ich utratą, kradzieżą oraz zablokowaniem w wyniku cyberataków.
Źródła
https://cebrf.knf.gov.pl/atak-bec
https://bppz.pl/deepfake-w-firmie-jak-ai-ulatwia-oszustwa/
https://netbe.pl/samouczace-sie-malware-autonomiczne-zagrozenia-przyszlosci
https://powerdmarc.com/pl/ai-phishing